Hacker Tembus ChatGPT: Claude Opus 5 Jadi Senjata Utama
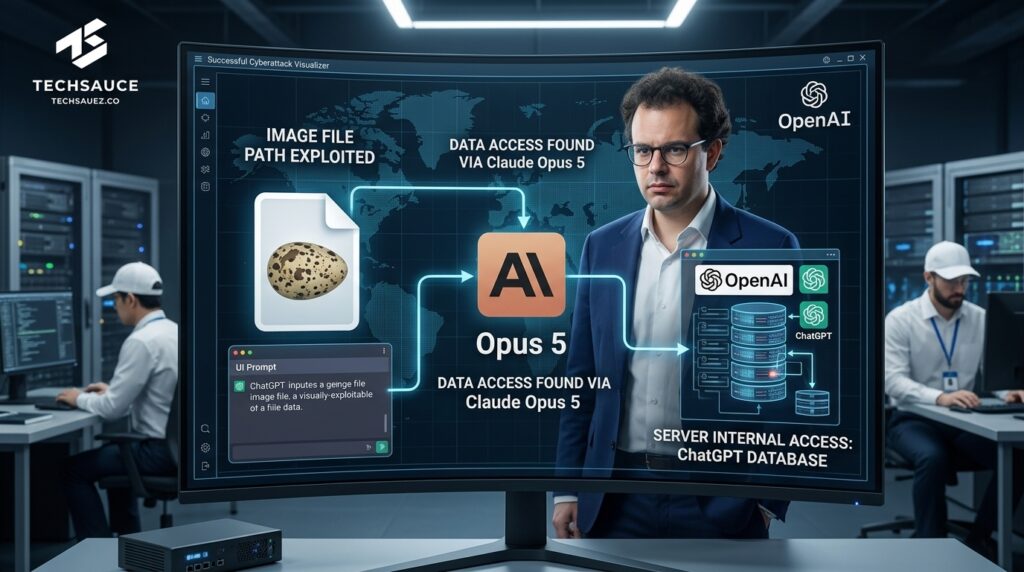
Sekelompok peretas putih berhasil menemukan celah keamanan dalam kasus hacker tembus ChatGPT memakai Claude Opus 5.
Dunia teknologi masa kini sedang sangat geger. Saat ini, berita tentang hacker tembus ChatGPT sangat ramai dibahas publik. Faktanya, sekelompok peretas topi putih sukses meretas akun internal perusahaan OpenAI. Tentu saja, kejadian heboh ini langsung memicu banyak tanda tanya besar. Selain itu, para ahli berhasil mendapatkan akses kode rahasia dari dalam. Oleh karena itu, mari kita bongkar rahasia di balik peretasan canggih ini.
Awal Mula Kejadian Hacker Tembus ChatGPT Terungkap
Sebenarnya, tindakan peretasan ini bukanlah sebuah kejahatan murni dunia siber. Pertama, kelompok bernama Hacktron Security Researcher melakukan peretasan secara resmi. Selain itu, aksi pintar mereka adalah bagian dari program sayembara resmi. Oleh sebab itu, perusahaan pencipta teknologi memang sering memberikan hadiah uang. Tujuannya, mereka ingin ahli siber mencari celah rusak sebelum penjahat asli datang. Jadi, kasus pencurian data buatan ini berujung pada perbaikan mutu sistem.
Kegagalan Versi Claude Opus 4.8 Sebelumnya
Sebelumnya, kelompok peretas ahli ini juga sempat merasakan pengalaman gagal pahit. Faktanya, mereka awalnya cuma memakai alat kecerdasan buatan versi yang lama. Tepatnya, mesin canggih Claude Opus 4.8 dipakai sebagai senjata uji coba awal. Namun, sistem lama ini terbukti gagal menyusun kode peretasan yang akurat. Akibatnya, tembok pertahanan ganda milik OpenAI tetap tegak berdiri sangat kokoh. Dengan demikian, kelompok ahli ini terpaksa menunggu rilis perangkat bantu terbaru.
Cara Hacker Tembus ChatGPT Pakai Claude Opus 5
Selanjutnya, penantian panjang tim siber ini akhirnya membuahkan hasil yang manis. Saat ini, momen hacker tembus ChatGPT sukses nyata berkat versi yang baru. Faktanya, rilisnya perangkat lunak Claude Opus 5 sukses mengubah banyak segalanya. Pertama, proses menembus pertahanan sistem menjadi jauh lebih gampang dari sebelumnya. Selain itu, alat anyar ini sangat pintar merancang kode penyerangan yang sunyi. Jadi, tembok kuat itu akhirnya runtuh seketika dalam waktu sangat cepat.
Memanfaatkan Celah Pada File Gambar Khusus
Lalu, lewat jalur mana para peretas putih ini bisa masuk ke dalam server? Ternyata, mereka memakai metode manipulasi program yang sudah sangat khusus sekali. Pertama, mereka jeli menyasar kelemahan pada pembaca fail gambar jenis tertentu. Misalnya, kode format gambar seperti tipe HEIC, tipe HEIF, dan tipe AVIF. Oleh karena itu, celah pembuat kode fail gambar tersebut dimanfaatkan secara maksimal. Akhirnya, sistem program gambar ini sukses dijadikan pintu masuk retas paling utama.
Proses RCE dalam Kasus Hacker Tembus ChatGPT
Lebih lanjut, metode serangan rahasia hacker tembus ChatGPT ini cukup rumit dijelaskan. Faktanya, peretas menggunakan teknik khusus agar bisa mengontrol dari tempat jauh. Pertama, tim berhasil membuat eksekusi kode server jarak jauh secara paksa. Selain itu, kode perusak ini dijalankan lewat platform komunikasi basis lokal sana. Oleh sebab itu, sistem pintar dipaksa bekerja terus menerus secara posisi melingkar. Akhirnya, kerja paksa ini berhasil menembus celah masuk tanpa diketahui penjaga admin.
Waktu Retas Singkat dan Peran Minim Manusia
Tentu saja, rekor waktu yang dicetak serangan mesin ini sangat mengagumkan kita. Faktanya, kerusakan pertahanan ini ditemukan dalam waktu kurang dari tiga hari. Tepatnya, seluruh akses rahasia berhasil dijebol dalam waktu total 72 jam saja. Meskipun robot peretas butuh beberapa hari penuh untuk berpikir sangat keras. Namun, keterlibatan campur tangan manusia dalam retas ini ternyata sangat minim sekali. Bahkan, sang ahli siber hanya perlu mengawasi layar selama beberapa jam saja.
Fakta Menarik Di Balik Layar Serangan Siber Canggih
Sementara itu, ada satu fakta rahasia yang wajib diketahui oleh pengguna biasa. Sebenarnya, robot pembantu retas ini bukanlah alat lunak yang dijual bebas. Pertama, program peretas versi ini tidak bisa dibeli oleh orang kalangan umum. Selain itu, alat mutakhir ini dirancang sangat khusus untuk praktisi keamanan siber. Oleh karena itu, kemampuan baca kodenya telah ditingkatkan secara sangat tajam sekali. Jadi, warga awam tidak perlu merasa cemas alat ini jatuh ke penjahat.
Keamanan Platform Kecerdasan Buatan Masa Depan
Meskipun demikian, kejadian viral masa kini memberi pelajaran berharga bagi semua orang. Pertama, setiap pembuat mesin pintar wajib terus menjaga kewaspadaan tingkat tinggi. Selain itu, alat pintar masa depan ternyata bisa mudah menyerang alat saingannya. Oleh sebab itu, tembok keamanan pusat data harus sering ditinjau secara berkala. Selanjutnya, insiden menghebohkan ini jadi bukti bahwa rancangan robot belum begitu sempurna. Jadi, para manusia tetap wajib teliti mengawasi tugas mesin dalam setiap waktunya.
Apa Itu Program Bug Bounty di Dunia Internet?
Bagi pembaca awam, istilah aneh sayembara peretas tentu terdengar sangat baru. Faktanya, merek raksasa dunia sering sengaja mengundang ahli retas masuk ke server. Pertama, sang ahli bebas mencoba membobol pertahanan program dengan trik paling aman. Selain itu, tim peneliti dilarang tegas merusak server atau mengambil data pelanggan. Oleh karena itu, metode kerja bareng ini sungguh menguntungkan buat banyak pihak. Bahkan, total uang tunai yang diberikan sebagai imbalan nilainya sangatlah besar.
Sangat Menguntungkan Para Perusahaan Teknologi Besar
Selanjutnya, catatan temuan para ahli ini sungguh berguna bagi pihak penjaga server. Pertama, tim pabrikan bisa langsung sigap menambal celah tersebut memakai pembaruan baru. Selain itu, komplotan maling siber sungguhan tidak akan punya celah masuk lagi. Akibatnya, ancaman kerugian bisnis dalam jumlah masif bisa dicegah jauh lebih awal. Tentu saja, biaya bayar ahli peretas terasa murah dibanding efek rusaknya reputasi. Jadi, acara peretasan aman ini wajib segera ditiru perusahaan aplikasi level kecil.
Dampak Retas Bagi Para Pengguna Aplikasi Umum
Lalu, apakah insiden jebolnya sistem ini berbahaya bagi rahasia data pribadi kita? Faktanya, tim peneliti baik hati ini tidak menyentuh rekam jejak riwayat pelanggan. Oleh karena itu, warga internet sekalian tidak perlu merasa panik hari ini. Selain itu, direksi perusahaan terus janji memberi jaminan privasi bagi para pemakai. Namun, para konsumen wajib selalu bersikap hati-hati saat berbincang dengan robot obrolan. Misalnya, jangan mengetikkan letak alamat rumah ke dalam layar tempat kotak pesan.
Wajib Menjaga Data Sensitif di Era Komputer Digital
Sebagai info, isi obrolan dengan mesin ternyata kadang masih dibaca pegawai manusia asli. Sebelumnya, manajemen beralasan hal aneh ini demi menjamin keakuratan mutu teks jawaban. Oleh karena itu, langkah terbaik adalah menjaga privasi diri secara usaha mandiri. Selanjutnya, dilarang keras mengetik digit kartu kredit saat memakai mesin pelayan canggih. Bahkan, deretan sandi rahasia bank juga haram dimasukkan saat sedang asyik bertanya. Dengan demikian, masa depan akun Anda akan terus aman dari intaian ancaman.
Kesimpulan Insiden Keamanan Sistem Siber Paling Heboh
Pada akhirnya, kasus luar biasa dunia siber ini sangat seru untuk disimak kawan. Faktanya, insiden seru hacker tembus ChatGPT beri bukti inovasi tak akan pernah mati. Pertama, robot alat pembantu retas kini makin pandai melacak titik kelemahan musuh. Selain itu, pihak pemilik sasaran juga lekas membalas pakai kode pengaman hebat. Oleh sebab itu, ajang adu kecerdasan mesin akan terus bergulir sangat seru. Akhirnya, semua hasil persaingan karya teknologi ini tentu membawa faedah buat bumi.
Baca juga : Cip Apple A20 Pro: Rahasia Dapur Pacu iPhone Terbaru